<img height="1" width="1" style="display:none" src="https://www.facebook.com/tr?id=1390824249408914&amp;ev=PageView&amp;noscript=1"> 송금 확인서 한 장에서 시작된 정보 탈취, 예방법은? : 다나와 DPG는 내맘을 디피지

비교하고 잘 사는, 다나와 : 가격비교 사이트

다나와 앱
다나와 앱 서비스 목록
다나와 APP
다나와 가격비교 No.1 가격비교사이트 다나와 앱으로
간편하게 최저가를 확인하세요.
- -
QR코드
빈 이미지
다나와 앱 서비스 목록 닫기

송금 확인서 한 장에서 시작된 정보 탈취, 예방법은?

IP
2026.07.16. 09:27:02
조회 수
380
5
댓글 수
14

공유하기

레이어 닫기

지금 보는 페이지가 마음에 든다면
공유하기를 통해 지인에게 소개해 주세요.

로그인 유저에게는 공유 활동에 따라
다나와 포인트가 지급됩니다.

자세히 >

URL이 복사되었습니다.
원하는 곳에 붙여넣기(Ctrl+V)하세요.

레이어 닫기

* 출처는 안랩입니다.

최근 송금 확인서로 위장한 피싱 메일을 통해 원격제어 악성코드인 Remcos RAT이 유포된 사례가 확인됐다. 공격자는 국내 특정 기업의 직원을 사칭하고, 결제 관련 내용을 담은 엑셀 파일(XLS)을 첨부해 수신자의 실행을 유도했다. 문서를 열면 정상적인 송금 확인서가 나타나지만, 백그라운드에서는 취약점 악용과 추가 악성코드 다운로드가 연이어 진행된다. 송금 확인서를 가장한 피싱 메일의 공격 과정과 피해를 예방하기 위한 대응 방법을 살펴보자.
송금 확인서로 위장한 악성 엑셀 파일

사용자가 첨부된 XLS 파일을 내려받아 실행하면, [그림 2]와 같이 정상적인 송금 확인서 내용이 표시된다. 그러나 이는 사용자의 의심을 줄이기 위한 미끼 문서(Decoy)로, OLE 객체를 악용한 CVE-2017-0199 취약점을 포함한다. 해당 취약점은 Microsoft Office의 OLE2Link 기능을 악용한 원격 코드 실행(RCE) 취약점으로, 사용자가 문서를 열면 외부 URL에 자동으로 접근해 HTA 등 추가 악성 파일을 다운로드하고 실행할 수 있다.
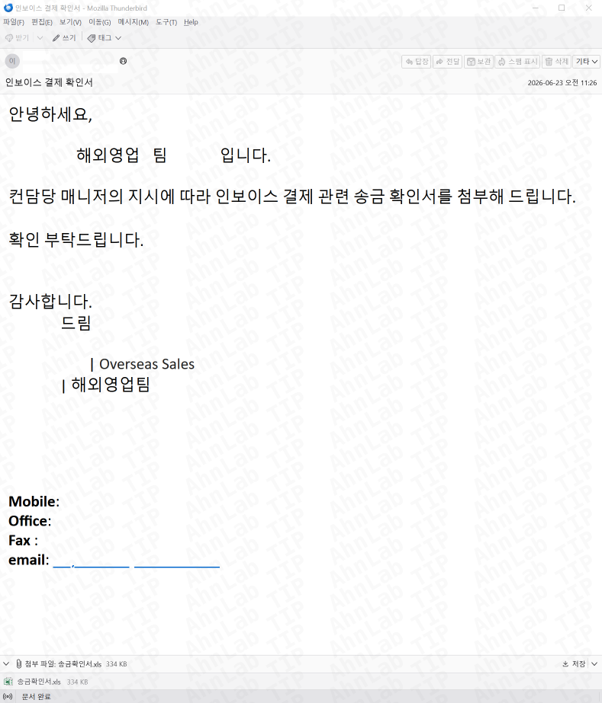
[그림 1] 피싱 이메일 본문

HTA 다운로드 C2

  • hxxp://144.172.104[.]196/35/smallbackpackcomingfromthebestplaces.hta
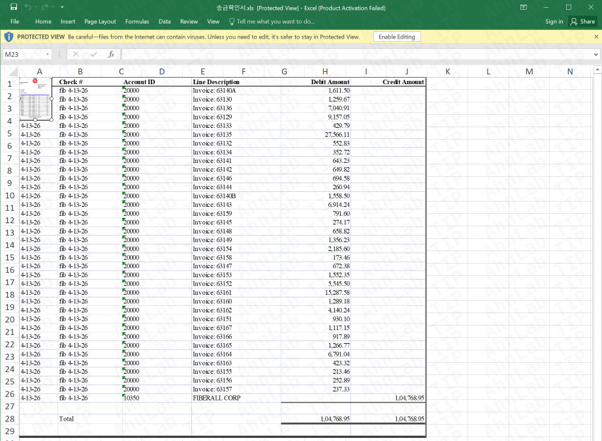
[그림 2] 미끼 내용으로 위장한 악성 xls 파일
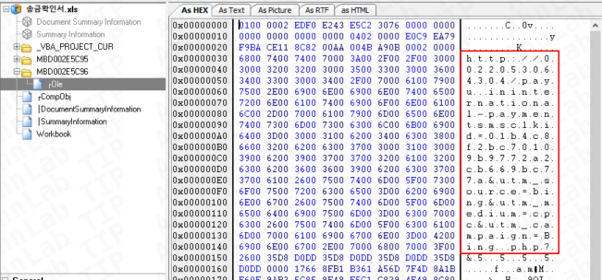

[그림 3] CVE-2017-0199 취약


* 전체내용은 아래에서 확인하세요.

공감/비공감

공감/비공감안내도움말 보기
유용하고 재미있는 정보인가요?
공감이 된다면 공감 버튼을, 그렇지 않다면 비공감 버튼을 눌러 주세요!
공감이나 비공감을 선택 하는 경우 다나와 포인트를 적립해 드립니다. ※ 공감 버튼의 총 선택 횟수는 전체 공개입니다. 비공감 버튼의 선택 여부는 선택한 본인만 알 수 있습니다.

plc-wave 님의 다른 글 보기

1/8
자유게시판 최신 글 전체 둘러보기
1/1
비가 또
음악 한 곡 듣는데 조명까지 챙겨 주네요 (1)
일요일 저녁이네요 (2)
휴대폰에 주머니가 생기면, 가방은 쉬어도 될까요? (3)
역대 공중파 만화 시청률 BEST20 (2)
득템|작은이모님이 주신 나이키 양말 3켤레 (2)
오늘은 늦잠 자고 늦은 점심으로 하루를 시작했네요. (4)
서랍 속 옛 휴대폰에도 전시용 이름표를 붙인다면 (3)
새 PSU 조립했네요. 허나 썩... (3)
[주간 랭킹] 지난 주 다나와 활동순위는 전주 대비 7계단 하락한 11위였습니다. (7)
신한카드 알리익스프레스할인 (9)
비가 내리는 주말 주전부리 먹으면서 다나와 잠시 둘러보는 중이네요. (8)
지난 주 주간 랭킹보다 2계단 올라서 15위네요. (9)
지난주 랭킹은 21위네요. (13)
습도 높고 비 내리는 일요일이네요. (5)
고무장갑을 벗지 않아도 되는 버튼 (6)
전국에 비가 오는 일요일이네요. (6)
와 노래 좋네요. (2)
미국, 선생님에게 주먹을 날린 학생의 최후 (17)
고가도로 밑 불법주차 막기 (6)
이 시간 HOT 댓글!
1/4