* 출처는 안랩입니다.
빌드 전에 악성코드부터 실행? 개발자 노린 깃허브 공격
정상적인 개발 프로젝트로 보이는 깃허브(GitHub) 저장소에도 악성코드가 숨겨져 있을 수 있다. 안랩은 탈취된 것으로 추정되는 깃허브 계정의 기존 저장소 10개에서 악성코드 유포 정황을 확인했다. 공격자는 개발자가 프로젝트를 열거나 빌드하는 과정에서 악성코드가 실행되도록 설정하고, 이더리움(Ethereum) 거래 정보를 이용해 추가 악성코드를 내려받도록 구성했다. 이번 공격에서 확인된 난독화된 코드와 블록체인 기반 서버 주소 탐색, 다단계 정보 탈취 구조는 북한 연계 공격 그룹이 사용하는 것으로 알려진 PolinRider 유형과 유사한 특징을 보인다. 정상 개발 프로젝트로 위장한 이번 공격의 주요 특징과 감염 과정, 대응 방안을 살펴보자.
정상적인 개발 프로젝트로 위장한 깃허브 저장소
안랩이 확인한 깃허브 계정은 정상 사용자의 마지막 활동이 2025년 4월로 추정된다. 이후 2026년 5월부터 악성코드 유포에 악용된 것으로 보이며, 2026년 11월 3일까지도 저장소 업데이트가 이어졌다.
공격자는 해당 계정이 보유한 기존 프로젝트에 악성코드를 삽입했다. 감염된 저장소 대부분은 React 및 Vite 기반의 개발 과제 형태였으며, 개발자 프로필과 포트폴리오를 소개하는 형태도 확인됐다. 이는 정상적인 프로젝트 구성과 기존 활동 이력을 활용해 개발자의 신뢰를 얻고, 악성코드가 추가됐다는 사실을 알아차리기 어렵게 하려는 의도로 추정된다.
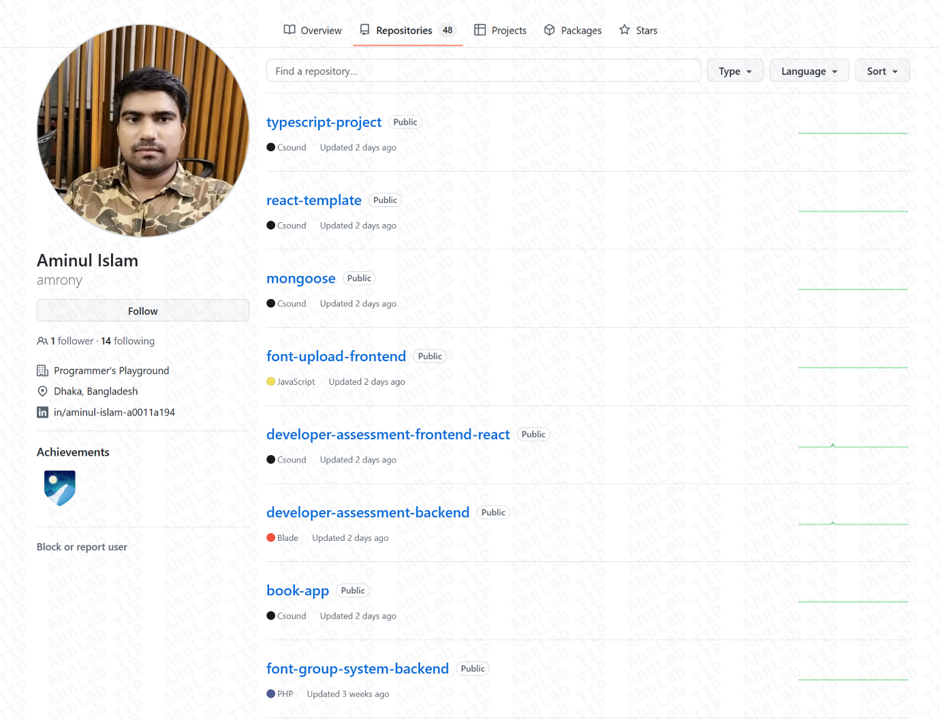
[그림 1] 탈취된 것으로 추정되는 깃허브 계정
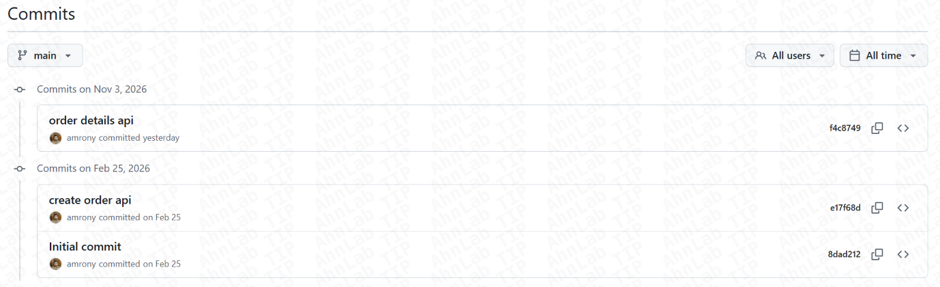
[그림 2] 깃허브 계정의 커밋 내역
이 과정에서 여러 파일이 추가되거나 변경됐으며, 이 가운데 ‘.vscode/tasks.json’, ‘package.json’, ‘vite.config.js’가 악성 페이로드 실행에 사용됐다.
[그림 3] 악성코드가 삽입된 저장소
프로젝트 실행 과정에 숨겨진 악성코드
* 전체 내용은 아래에서 확인하세요.